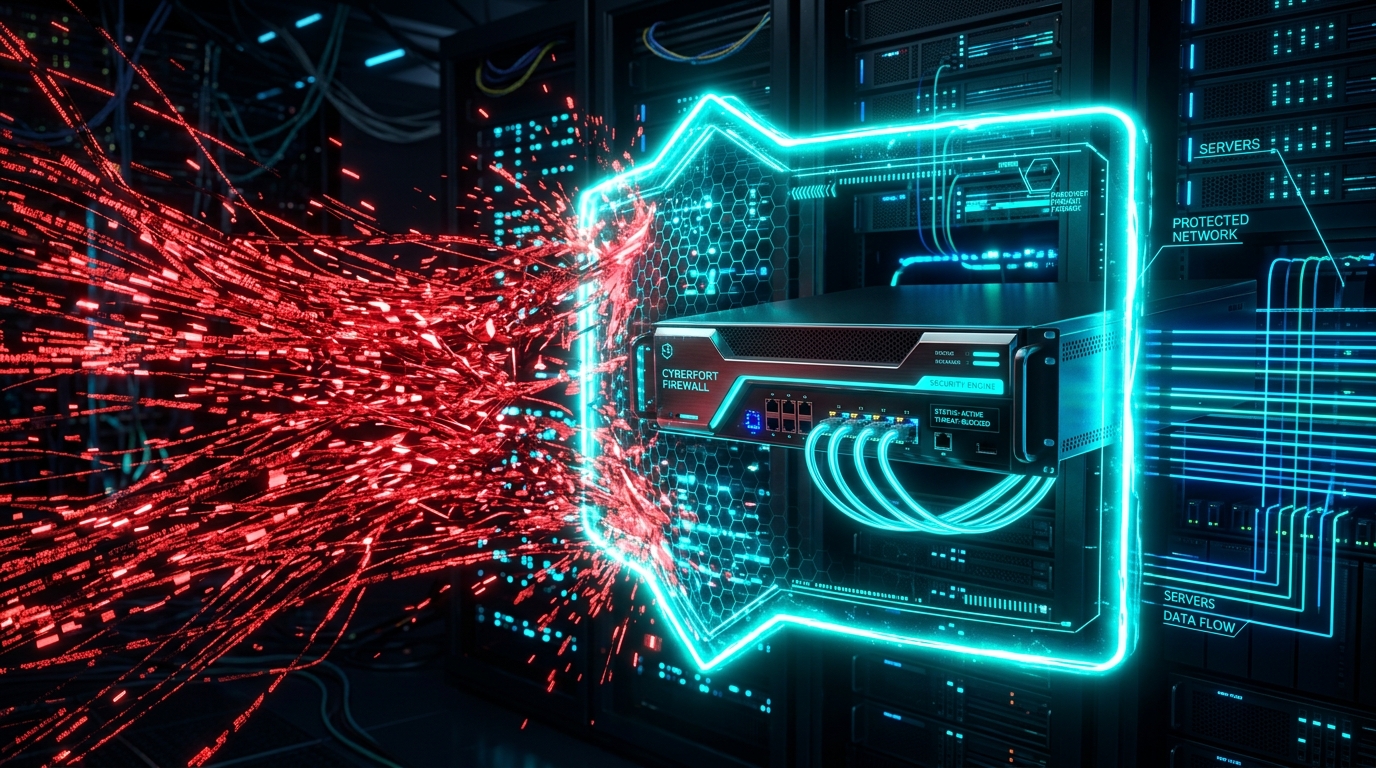
Ataques de Negação de Serviço Distribuídos (DDoS - Distributed Denial of Service) representam uma das armas cibernéticas mais antigas e ainda assim mais eficazes para indisponibilizar serviços online, portais e links de internet corporativos.
Como Funciona um Ataque DDoS?
Os cibercriminosos assumem o controle de milhares de dispositivos vulneráveis (Smart TVs, câmeras IP, roteadores domésticos) criando uma rede zumbi (botnet). Em seguida, ordenam que todos esses dispositivos acessem o endereço da empresa alvo simultaneamente. O volume gigantesco de tráfego esgota a largura de banda e a memória dos roteadores, tirando o sistema do ar.
Tipos Comuns de DDoS:
- Ataques Volumétricos (UDP / ICMP Flood): Saturam o link de internet com gigabits por segundo de dados inúteis.
- Ataques de Aplicação (Layer 7 / HTTP Flood): Simulam navegação real de usuários para esgotar recursos de banco de dados e servidores web.
Estratégias de Proteção Recomendadas
1. Firewalls UTM com Inspeção de Pacotes em Tempo Real
Bloqueio proativo de assinaturas de tráfego malicioso no perímetro da rede antes que cheguem aos servidores internos.
2. Redundância de Links de Internet (Failover)
Configuração de múltiplos provedores de banda larga com alternância automática em caso de saturação de um dos links.
3. Limitação de Taxa (Rate Limiting) e Filtro Anycast
Serviços de mitigação em nuvem que filtram o tráfego em nós distribuídos globalmente.