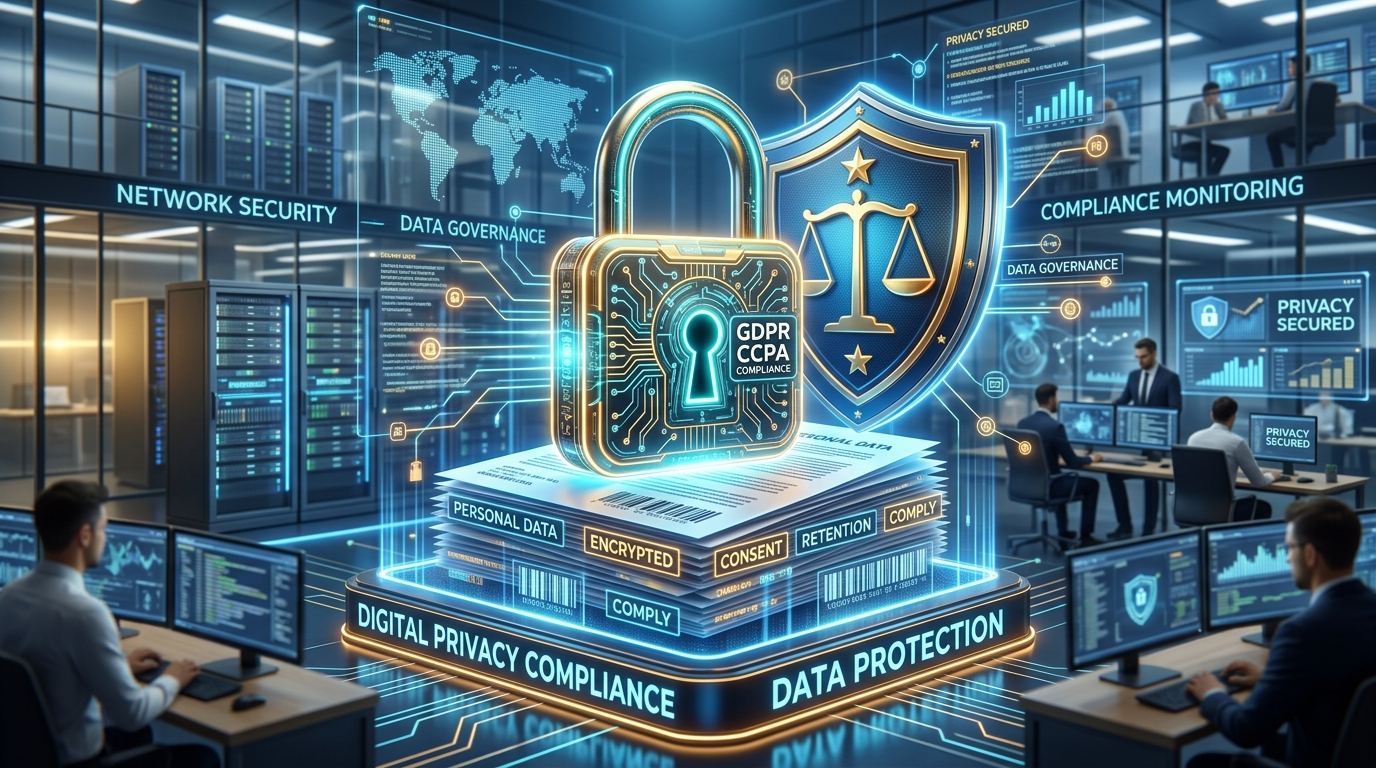
A Lei Geral de Proteção de Dados Pessoais (Lei nº 13.709/2018) transformou a maneira como organizações públicas e privadas coletam, armazenam e processam informações de clientes, colaboradores e parceiros comerciais.
Adequar uma empresa à LGPD exige muito mais do que atualizar os termos de uso do site — demanda uma reestruturação técnica da infraestrutura de TI, controles rígidos de acesso e governança de dados.
O Papel Estratégico do DPO (Data Protection Officer)
O Encarregado de Proteção de Dados (DPO) atua como o ponte de contato entre a empresa, os titulares dos dados e a Autoridade Nacional de Proteção de Dados (ANPD). Suas responsabilidades incluem orientar a equipe sobre boas práticas de privacidade, emitir relatórios de impacto (RIPD) e responder a solicitações de titulares.
Requisitos Técnicos Obrigatórios:
- Mapeamento de Dados (Data Mapping): Identificar onde cada dado pessoal está armazenado na rede.
- Controle de Acesso Baseado em Funções (RBAC): Garantir que funcionários vejam apenas os dados estritamente necessários para suas funções.
- Criptografia em Trânsito e em Repouso: Proteger bancos de dados e comunicações por e-mail/VPN.
Checklist Prático de Adequação de TI
1. Implante criptografia de disco (BitLocker) em todos os notebooks e computadores da equipe.
2. Ative autenticação de dois fatores (2FA/MFA) em todas as contas corporativas.
3. Mantenha logs auditáveis de acesso a pastas de rede por no mínimo 6 meses.
4. Realize testes periódicos de vulnerabilidade e backup de dados.
Como a Conexão Suporte Apoia Sua Empresa na LGPD
Oferecemos suporte técnico especializado para adequar servidores, redes e dispositivos às exaltações da LGPD, garantindo segurança jurídica e proteção contra vazamentos de dados.